AOMEI Backupper Tedarik Zinciri Olayı: Kanıt ve Müdahale
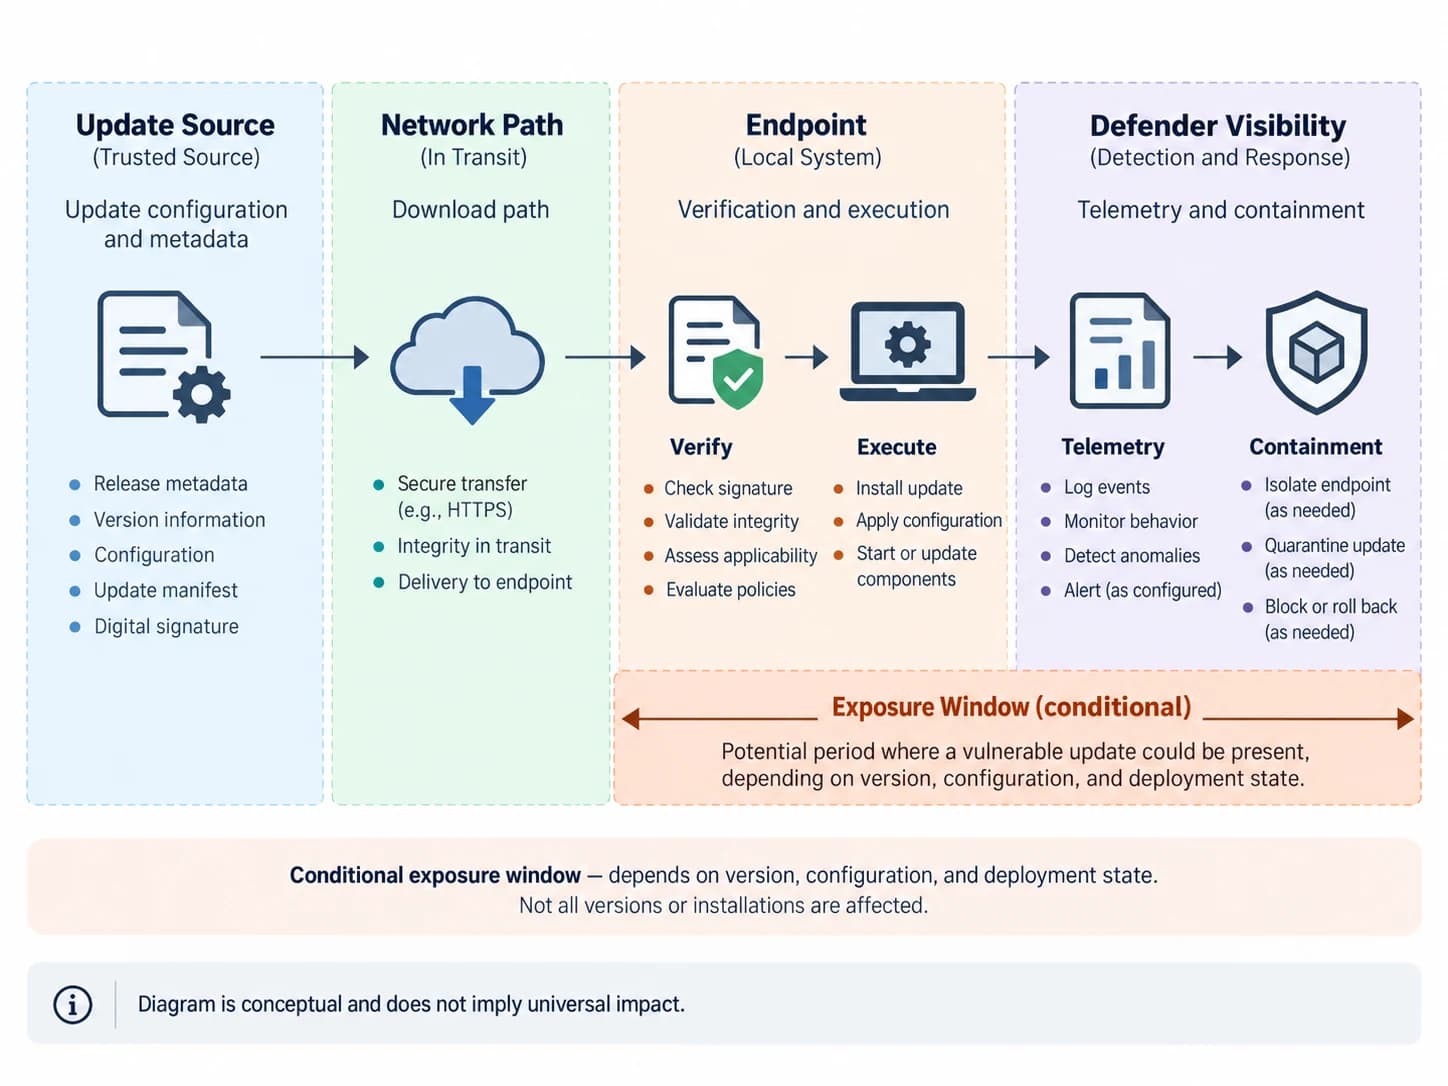
Google Threat Intelligence Group (GTIG) ve Mandiant 2026 kampanyasını belgeledi; ManageEngine'in uç nokta incelemesi de teslimat sürecini bağımsız olarak yeniden kurdu. Olay, bildirilen bir bellek bozulması açığından veya CVE'den yararlanmıyordu. Saldırganlar, AOMEI'nin güncelleme altyapısından sunulan yapılandırmayı kısa sürelerle değiştirdi. Bu sırada kontrol yapan istemciler saldırganın yönettiği içeriğe yönlendirilebiliyordu.
GTIG doğrudan 28 Mayıs, 16 Temmuz ve 20 Temmuz tarihlerinde üç müdahale penceresi gözlemledi. Her biri yaklaşık beş ila on dakika sürdü. Dolayısıyla bu aralıkların dışında alınan temiz yanıt, belirli bir uç noktanın daha önce etkilenmediğini kanıtlamaz. GTIG faaliyeti UNC7017 olarak izledi ve yük zincirini CROSSROAD ile SHINYROAD olarak tanımladı. ManageEngine'in uç nokta telemetrisi ve devam eden izlemesi teslimat sürecinin yeniden kurulmasına katkı sağladı.
Güvenilir güncelleme yolu nasıl kötüye kullanıldı?
AOMEI'nin arka plan bileşenleri güncelleme ve tanıtım içeriğine ilişkin yapılandırmaları düzenli olarak alır. GTIG'ye göre down_html.ini paket sürümü, checksum ve indirme URL'sini; Notifycfg.ini ise başka bir bileşenin kullandığı bildirim talimatlarını kontrol eder. Gözlenen pencerelerde yapılandırma değiştirildi, paket isteği başka yere yönlendirildi ve istemciden içeriği kendi olağan iş akışıyla işlemesi istendi. Daha sonra saldırgan değişiklikleri geri aldı.
ManageEngine, etkilenen uç nokta telemetrisinde Backupper 8.3.0 gözlemlediğini ve checksum değerinin paket URL'siyle aynı yapılandırma dosyasında yer aldığını bildiriyor. GTIG'nin daha geniş kampanya raporu başka sistem ve tarihleri de içeriyor. Bunlar gözlemlerdir; etkilenen sürümlerin eksiksiz aralığı değildir. Açık kaynaklar tüm Backupper kurulumlarının, sürümlerin veya güncelleme kontrollerinin etkilendiğini göstermiyor.
Teslimat zincirinin ardından GTIG'nin analizinde CROSSROAD ve SHINYROAD dâhil indirme ve arka kapı bileşenleri görüldü. Mandiant'a göre AOMEI 29 Temmuz'da dağıtım sunucularını güvenli hâle getirmek için düzeltici önlemler aldığını bildirdi. Sunucu tarafındaki düzeltme daha önce uç noktaya ulaşmış kodu kaldırmaz. Kaynaklar tam kurban sayısını açıklamıyor ve ilgili pencerede güncelleme kontrolü yapan her makineye zararlı paketin ulaştığını kanıtlamıyor.
Kısa pencere incelemeyi neden zorlaştırıyor?
Dakikalar süren ve ardından geri alınan bir yapılandırma değişikliği, anlık kontrol ve olağan dosya itibar taramasıyla yakalanmayabilir. Daha sonraki istek temiz içeriği döndürebilir. Sunucu sonradan normal görünürken maruziyet aralığında içeriği indiren uç noktada zamanlanmış görev, imzasız ikili dosya veya başka kalıcılık mekanizması kalabilir. Öte yandan, Backupper'ın normal biçimde kurulu olması tek başına ihlal kanıtı değildir.
Olay ayrıca bütünlük kontrollerine ilişkin temel bir noktayı gösteriyor: checksum yalnızca denetlenen baytların verilen checksum'la eşleştiğini doğrular. İmzalanmamış bir yapılandırma hem indirme konumunu hem beklenen checksum'ı değiştirebiliyorsa checksum yayıncı kimliğini bağımsız biçimde kanıtlamaz. İmzalı metadata, indirme URL'sinden bağımsız korunan güven kökü, müdahaleye dayanıklı güncelleme kanalı ve doğrulanabilir provenance daha güçlü sınırlar sağlar.
Savunma ve müdahale adımları
- Üreticinin güncel advisory ve desteklenen sürüm talimatını kontrol edin. Doğrulanmış güncellemeyi uygulayın; ancak payload çalışmış olabilecek uç noktanın yalnızca yazılım güncellenerek temizlendiğini varsaymayın.
- Uç nokta ve EDR telemetrisini gözlenen tarihler için tarayın. Backupper kullanan Windows sistemlerinde özellikle 28 Mayıs, 16 Temmuz ve 20 Temmuz 2026 çevresini inceleyin. Filtrelemeden önce yerel saat dilimini UTC'ye doğru dönüştürün.
- Süreç ağacını ve çalıştırma bağlamını değerlendirin. Uygulama içeriği veya geçici dizinlerden başlatılan beklenmeyen imzasız alt süreçleri, özellikle uzaktan yönetim bileşeni ya da zamanlanmış görevle devam edenleri araştırın. Tek bir dosya adına dayanarak hüküm vermek yerine GTIG/METAL raporlarıyla doğrulayın.
- Temizlikten önce kanıtı koruyun. EDR süreç, dosya, ağ ve görev kayıtlarını dışa aktarın; hash ve zaman damgalarını kaydedin; ardından olay müdahale prosedürünüz uyarınca etkilenen sistemi izole edin. Adli toplama öncesi kanıtları silmeyin.
- Çalıştırma doğrulanırsa güvenilir ortamdan yeniden kurun. Uç noktada erişilebilir olmuş olabilecek kimlik bilgilerini değiştirin, kalıcılık ve yatay erişim yollarının giderildiğini doğrulayın. Uygulamayı yeniden kurmak sistem bütünlüğü incelemesinin yerini tutmaz.
- Dağıtım kanalını güçlendirin. Güncelleme metadata'sını indirme URL'sinden bağımsız olarak imzalayın, imza anahtarlarını koruyun, tanıtım içeriğinin çalıştırılabilir dosya başlatmasını engelleyin ve beklenmeyen yayıncı, yol, süreç ağacı ile ağ davranışını izleyin.
Kanıt, kapsam ve belirsizlik
| İddia | Birincil raporlardaki durum |
|---|---|
| AOMEI güncelleme altyapısı kısa pencerelerde değiştirildi | GTIG/Mandiant tarafından bildirildi; ManageEngine sürekli izlemeye dayalı bulgular anlattı. |
| Zararlı dosya tesliminde güvenilir AOMEI içerik yolları kullanıldı | Her iki incelemede anlatılıyor. |
| Uç nokta kanıtında Backupper 8.3.0 görüldü | ManageEngine gözlemi; yalnızca 8.3.0'ın etkilendiği anlamına gelmiyor. |
| Backupper'ı açan veya kuran herkes etkilendi | Kanıtlanmadı. Maruziyet zamanlamaya ve uç noktadaki etkinliğe bağlıydı. |
| Üretici sunucu tarafındaki kontrolleri düzeltti | GTIG, AOMEI'nin 29 Temmuz 2026'da düzeltici önlem aldığını bildirdiğini aktarıyor. Uç nokta müdahalesi ayrı gerekliliktir. |
| Teslimat olayı için CVE bulundu | Atıf yapılan raporlar CVE vermiyor; olayı ürün kodu açığından çok altyapı/yapılandırma müdahalesi olarak tanımlıyor. |
Bu değerlendirme 18 Ekim 2026'da kamuya açık raporlara dayanıyor. GTIG, AOMEI'nin 29 Temmuz'a kadar düzeltici önlem aldığını bildirdiğini aktarıyor; etkilenen tüm sistemlerin kapsamı, ek müdahale pencereleri ve üreticinin sonraki açıklamaları değişebilir. Raporlar bu altyapı/yapılandırma müdahalesi için CVE atamıyor.
Etkilenen sistemler için zaman çizelgesi oluşturun
Sunucu tarafındaki kısa pencereler nedeniyle yalnızca “Backupper yüklü” araması yapmak yerine zaman korelasyonu gerekir. Önce bildirilen tarihlerde ürünü kullanan uç noktaları eksiksiz envanterleyin. Ardından cihazların güncelleme kontrollerini uç nokta ve ağ telemetrisiyle karşılaştırın. Raporlardaki tarihler araştırmacıların müdahaleyi gözlemlediği zamanlardır; tüm olası maruziyet aralıklarının listesi değildir.
Kanıtı şu başlıklar altında toplayın:
- Sürüm, kurulum yolu ve güncelleme geçmişi: Uygulama ilgili dönemde kurulu muydu ve güncelleme kontrolü yaptı mı? Sürüm tek başına zararlı yanıt alındığını göstermez.
- Süreç ağacı ve dosya oluşturma kayıtları: Güncelleme süreci beklenmeyen alt süreç veya ikili dosya başlattı mı? Dosya adı ya da imzasız olması tek başına hüküm verdirmez; yayıncıyı, hash'i, üst süreci ve zamanı karşılaştırın.
- Ağ ve DNS telemetrisi: Uç nokta olağan güncelleme davranışından farklı hedeflerle iletişim kurdu mu? Doğrulanmış göstergeleri ve kurum baz çizgisini kullanın; zayıf benzerliğe dayanarak ilgisiz altyapıyı engellemeyin.
- Zamanlanmış görev, servis ve kalıcılık kayıtları: Güncelleme penceresi kapandıktan sonra sistemde etkinlik kaldı mı? Sonraki sunucu yanıtı temiz olabileceği için uç noktanın tüm zaman çizelgesini inceleyin.
Çalıştırma kanıtı, beklenmeyen dış bağlantı veya kalıcılık görülen sistemlere öncelik verin. Yalnızca uygulamanın bulunduğu cihazları ve logları eksik sistemleri ayrı listelerde tutun. Böylece olası maruziyet doğrulanmış ihlal gibi sunulmaz; sunucu artık temiz içerik döndürüyor diye araştırma erken kapatılmaz.
Güvenilir güncelleme istemcisi neyi doğrulamalı?
Güncelleme istemcisi yalnızca dosyayı, indirme URL'siyle birlikte gelen checksum'la karşılaştırmamalı; sürümü ve indirme konumunu bildiren metadata'yı da doğrulamalıdır. Daha güçlü tasarım, imzalı metadata'yı güncelleme yanıtından ayrı saklanan bir güven köküne göre denetler, eski veya geri alınmış metadata'yı reddeder ve sunulan/yüklenen sürümü kaydeder. Bu kontroller, değiştirilmiş tek bir yapılandırma yanıtının hem artifact'ı hem de doğrulama değerini değiştirme riskini azaltır.
Savunma ekipleri ilgili aralıkta ürünün güncelleme güven zincirinin sağlam kalıp kalmadığını araştırmalıdır. Üretici talimatlarını ve mevcut uç nokta kanıtını inceleyin. Sunucu değişikliği geri alındıktan sonra gelen temiz yanıtın, daha önce payload çalıştırmış olabilecek cihazı onardığını varsaymayın.
AOMEI Backupper olayı hakkında
Rapor tüm Backupper kullanıcılarının etkilendiğini mi söylüyor? Hayır. Kaynaklar kısa müdahale pencereleri bildiriyor; her kurulumun veya güncelleme kontrolünün zararlı paket aldığını göstermiyor.
Bugünkü temiz güncelleme yanıtı uç noktayı aklar mı? Hayır. Sunucu değişikliği geri alındıktan sonra sonraki yanıt temiz olabilir. Bildirilen tarihler için geçmiş uç nokta kanıtını inceleyin.
İlgili okumalar: Axios npm tedarik zinciri saldırısı analizi ve yazılım tedarik zinciri ile ajan çalışma zamanı güvenliği.
AI Security Başlangıç Eğitimi
Prompt injection, RAG veri sızıntısı, MCP riskleri ve model dosyası güvenliği için pratik kontrol listesini e-posta ile isteyin.
İlgili Araştırmalar
Derinlemesine Analiz: Axios Tedarik Zinciri Saldırısı ve RAT Gerçeği
Milyonlarca projeyi etkileyen Axios npm tedarik zinciri (supply chain) saldırısının teknik analizi. plain-crypto-js paketinin gizlediği AES-256 şifreli...
AI SecurityModel Supply Chain vs Agent Runtime Security
Model supply chain güvenliği model artefact, format ve provenance risklerini; agent runtime security ise production sırasında tool, memory ve API aksiyonlarını korur.
İlgili Hizmetler
Kapsam Tahmini
Kapsam görüşmesinden önce tahmini çalışma büyüklüğünü öğrenin.
Tahmini çalışma
5–7 gün