UAT-11985: QR Oltalaması ve Google AitM Aktarımı
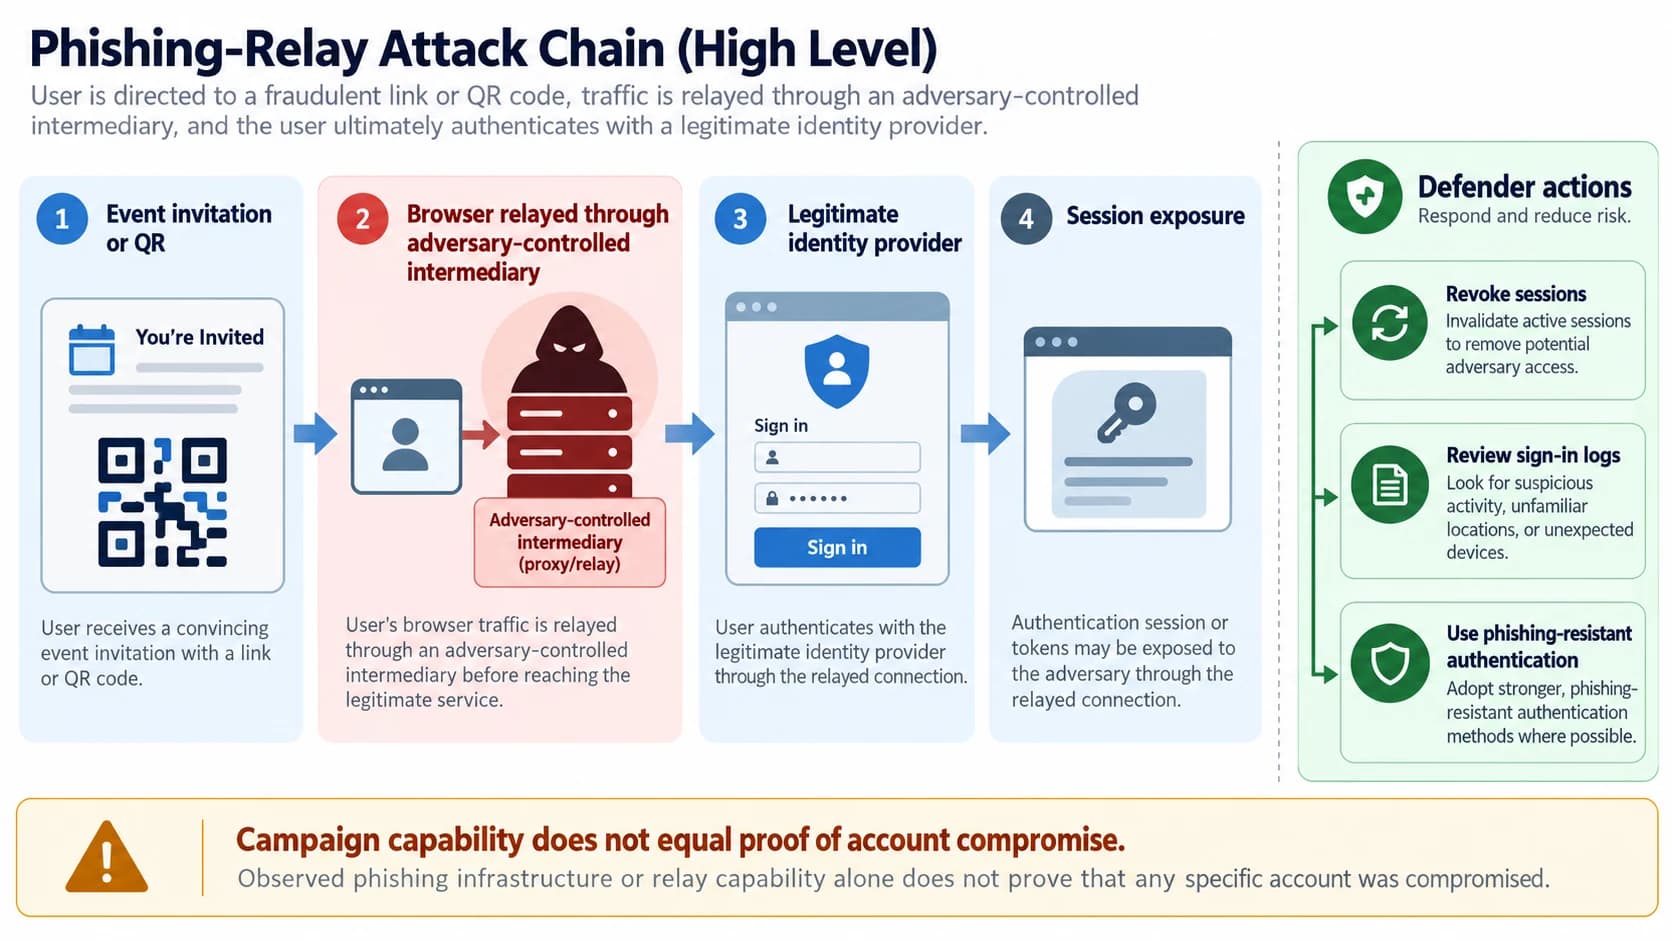
Cisco Talos'un UAT-11985 kampanya incelemesine göre bu tehdit kümesi, 2026'da Taiwan merkezli araştırma kurumlarıyla bağlantılı kişileri hedef aldı. Davetler gerçek etkinlik konularını ve kurum adlarını kullanıyor, ardından alıcıları kimlik bilgisi toplayan sayfalara yönlendiriyordu. Kampanya, e-postalara ek olarak değiştirilmiş etkinlik posterlerindeki zararlı QR kodlarını kullandı. Böylece risk yalnızca ilk e-posta alıcısıyla sınırlı kalmadı.
Teknik açıdan en önemli unsur, Google oturum açma akışını taklit eden adversary-in-the-middle (AitM) aracısıydı. Altyapı, kurbanın kimlik doğrulama etkileşimini gerçek hizmete aktarırken HTTP istekleri ve WebSocket kanalıyla sahte sayfayı eşzamanlı güncelleyebiliyordu. Saldırgan canlı challenge'ı aktarıp doğrulanmış oturum bilgisini yakalayabiliyorsa yalnızca parola veya tek kullanımlık MFA kodu yeterli koruma sağlamayabilir. Talos, bu kampanyaya ait altyapının challenge ve oturum token'larını yakalama kabiliyetini anlatıyor. Bu, her MFA yönteminin atlatılabileceği anlamına gelmez.
Davetler güveni nasıl kazandı?
Talos'un gördüğü mesajlar Taiwan European Union Centre, National Chengchi University Institute of International Relations ve Taiwan Research Institute adlarını veya etkinliklerini taklit ediyordu. Mesajlarda makul görünen açık etkinlik bilgileri, alıcıya özel övgü ve tekrar kullanılan bir davet yapısı vardı. Görünen kayıt metni güvenilir görünürken gerçek bağlantı başka bir hedefe gidebiliyordu. Poster gerçek bir tasarıma benzese bile QR hedefi değiştirilmiş olabileceği için görünüş doğrulama sayılmaz.
Talos; tekrar eden yapı, kalıp ifadeler ve hızlı özelleştirme nedeniyle mesajların muhtemelen AI yardımıyla üretildiğini değerlendiriyor. Ancak üretken bir modelin yazdığını kanıtladığını söylemiyor. AI atfını gözlemlenmiş gerçek değil, analist değerlendirmesi olarak ele alın.
AitM aktarımı, yüksek seviyede
- Hedef etkinlik kayıt bağlantısını açar veya değiştirilmiş QR kodunu tarar.
- Sahte form, hedefi Google giriş sayfasına benzeyen bir ekrana yönlendirir.
- Oltalama altyapısı etkileşimi gerçek oturum açma hizmetine aktarır. HTTP gönderilen adımları taşırken WebSocket, kurbana gösterilen challenge ekranını eşzamanlar.
- Kimlik doğrulama başarılı olursa saldırgan, parola gönderiminden sonra da kullanılabilen oturum bilgisini elde edebilir. Talos altyapının bu kabiliyetini tarif eder; belirli bir hesabın gerçekten erişildiğini anlamak için kurumun kendi logları ve kanıtları gerekir.
Bu tasarım önemlidir çünkü kullanıcı makul görünen, çalışan bir oturum açma akışı görür. Doğru etkinlik bilgisi, kurum logosu, HTTPS veya tanıdık kimlik sağlayıcı simgesi tarayıcının doğru origin'de olduğunu kanıtlamaz. Geleneksel MFA riski azaltabilir; kimlik doğrulama origin'ine bağlı FIDO2/WebAuthn gibi phishing-resistant yöntemler kimlik bilgisi aktarımına karşı daha güçlüdür. Uygun hesaplarda bu yöntemleri kullanın ve oturum/kimlik doğrulama izlemeyle destekleyin.
Kimlik ve güvenlik ekipleri için yanıt listesi
- Daveti e-postadaki yanıt adresi veya kayıt linkiyle değil, kurumun bağımsız olarak bulduğunuz resmi sitesi ya da bilinen bir iletişim kanalı üzerinden doğrulayın.
- QR kodunu URL gibi değerlendirin. Yönetilen bir tarayıcıyla hedef alan adını kontrol edin; posterin kaynağından emin değilseniz kodu açmayın.
- Kimlik bilgisinin gönderildiğinden şüpheleniyorsanız sağlayıcınızın olay prosedürüyle oturumları ve refresh token'ları iptal edin; temiz bir cihazdan parolayı değiştirin. Yakın dönem oturum açma, izin onayı, kurtarma yöntemi ve hesap değişikliklerini inceleyin. Yalnızca parola sıfırlamak daha önce verilmiş oturumu her zaman iptal etmez.
- Tanınmayan cihaz ve konumları, yeni MFA faktörlerini, beklenmeyen OAuth izinlerini, posta yönlendirme ve delegasyon değişikliklerini araştırın. Saklama süresi dolmadan logları dışa aktarın.
- Yüksek riskli hesaplarda mümkünse origin'e bağlı FIDO2/WebAuthn veya passkey kullanın. Kullanıcıların davet kaydını tamamlamak için beklenmedik doğrulama istemlerini onaylamamasını sağlayın.
- IOC'leri yalnızca güvenilir tehdit istihbaratı kaynağından alın. Cisco Talos kampanya göstergelerini ve tespit kapsamını ayrı yayımlıyor; doğrulanmamış altyapıyı engelleme listesine taşımayın.
Bilinenler ve bilinmeyenler
| Konu | Talos'un desteklediği bilgi | Açık raporun doğrulamadığı |
|---|---|---|
| Hedefler | Taiwan araştırma kurumlarıyla bağlantılı kişiler. | Toplam kurban sayısı ve tüm kurumlara etkisi. |
| Yöntem | Etkinlik temalı hedefli oltalama, değiştirilmiş QR posterleri, sahte Google akışı ve HTTP/WebSocket AitM davranışı. | Bu yazının herhangi bir okurunun hesabının ele geçirildiği. |
| AI kullanımı | Talos, davet üretiminde muhtemel AI yardımı değerlendiriyor. | Kesin model atfı veya tüm metinlerin otomatik üretildiği. |
| Hesap etkisi | Araç kimlik bilgisi, MFA challenge'ı ve oturum token'ı toplamak üzere tasarlanmıştı. | Erişilen hesapların ve dışarı aktarılan verilerin tamamı. |
Bu özet Talos'un 8 Ekim 2026 tarihli incelemesine dayanıyor. Yeni birincil kanıtlar değerlendirmeyi değiştirirse atıf, hedef kapsamı ve olay etkisi yeniden ele alınmalıdır.
Oltalama girişimi ile doğrulanmış hesap ihlalini ayırın
AitM sayfası canlı giriş akışını aktarabilir; ancak kampanyanın bu kabiliyete sahip olması belirli bir kişinin kimlik bilgisi girdiğini veya hesabına erişildiğini tek başına göstermez. Her bildirimi kullanıcının etkinliği ve kimlik sağlayıcısının kayıtlarıyla karşılaştırın. Davetin aslını, QR görselini, yönlendiği URL'yi, ileti başlıklarını, cihaz bilgisini ve etkileşim zamanını koruyun. Şüpheli bağlantıyı normal kurumsal iş istasyonunda açmayın.
| Gözlem | Sonraki kontrol | Desteklediği sonuç |
|---|---|---|
| Kullanıcı QR kodunu taradı veya etkinlik bağlantısını açtı | Kodun ya da URL'nin son hedefini saklayın; düzenleyicinin doğrulanmış alan adıyla karşılaştırın | Oltalama içeriğine maruz kalma, tek başına kimlik bilgisi hırsızlığı değil |
| Kullanıcı parola veya MFA kodu girdi | Sağlayıcının müdahale prosedürüyle etkin oturum ve refresh token'ları iptal edin; temiz cihazdan parolayı değiştirin | Kimlik bilgileri açığa çıkmış olabilir; oturum kayıtlarını doğrulayın |
| Bildirim zamanına yakın başarılı oturum açma var | Kaynağı, cihazı, doğrulama yöntemini, oturum ayrıntılarını ve sonraki hesap değişikliklerini inceleyin | Kimlik doğrulama gerçekleşti; oturumun ne yaptığı araştırılmalı |
| Mevcut loglarda eşleşen kayıt yok | Triage'ı kapatmadan önce log kapsamını, saklama süresini ve lisans boşluklarını kaydedin | Eksik loglarda kayıt olmaması erişim olmadığını kanıtlamaz |
Etkilenmiş olabilecek hesaplarda yeni MFA yöntemlerini, kurtarma değişikliklerini, OAuth izinlerini, posta yönlendirmesini, delegasyonu ve dosya etkinliğini inceleyin. Araştırmanın kapsamını kullanıcının izinleri ve erişebildiği sistemlerle eşleştirin. Hesap yöneticiye veya hassas araştırma verisine erişiyorsa incelemeyi ilişkili kimliklere ve paylaşımlı çalışma alanlarına genişletin. Etkinlik kanıtlamadıkça veri dışarı aktarıldığını iddia etmeyin.
QR ve AitM riskini kontrol katmanında azaltın
Kullanıcı eğitiminde düzenleyiciyi ve hedef alan adını bağımsız doğrulama anlatılmalıdır; ancak bir kişi kodu taradıktan sonra eğitim QR hedefini doğrulayamaz. Yönetilen mobil cihazlar tanınmayan bağlantıları korumalı tarayıcıya veya URL analiz hizmetine yönlendirebilir. E-posta ve uç nokta kontrolleri yeni kaydedilmiş ya da taklit edilen alan adlarını işaretleyebilir. Kimlik sağlayıcısı hassas hesaplarda phishing-resistant doğrulama isteyebilir ve olağandışı oturum davranışını izleyebilir.
NIST'in SP 800-63B verifier impersonation gereklilikleri, phishing-resistant doğrulamayı değerlendirmek için bir başvuru kaynağıdır. Yalnızca “MFA açık” etiketine güvenmeyin; kullanılan doğrulayıcıyı ve kimlik sağlayıcı yapılandırmasını inceleyin. Phishing-resistant yöntem kimlik bilgisi aktarımı riskini düşürür, ancak çalınmış bir oturumu kullanmayı veya ele geçirilmiş uç noktayı engellemez.
Etkinlik davetiyle AitM oltalaması hakkında
MFA, AitM saldırısını durdurur mu? Her zaman değil. Seçilen yöntem oltalanabiliyorsa aracı canlı challenge'ı veya oturumu yakalayabilir. Origin'e bağlı doğru yapılandırılmış doğrulama kullanın ve oturumları ayrıca izleyin.
QR kodu etkinlik davetini e-postadan daha güvenli yapar mı? Hayır. QR hedefi taranana kadar gizlidir. Son alan adını ayrı ve güvenilir kanaldan doğrulayın.
İlgili okumalar: SaaS için OAuth ve OIDC güvenlik testi ve SAML SSO güvenlik testi.
AI Security Başlangıç Eğitimi
Prompt injection, RAG veri sızıntısı, MCP riskleri ve model dosyası güvenliği için pratik kontrol listesini e-posta ile isteyin.
İlgili Araştırmalar
SaaS Ürünlerinde OAuth ve OIDC Güvenlik Testi
Authorization Code, PKCE, redirect URI, state, nonce, token audience, hesap bağlama ve tenant üyeliği için uygulamalı OAuth/OIDC rehberi.
Identity SecuritySAML SSO Güvenlik Testi: Assertion, İmza ve Tenant Eşlemesi
SAML tabanlı kurumsal SSO’da assertion imzası, audience, recipient, replay, sertifika rotasyonu ve tenant provisioning kontrolleri.
İlgili Hizmetler
Kapsam Tahmini
Kapsam görüşmesinden önce tahmini çalışma büyüklüğünü öğrenin.
Tahmini çalışma
5–7 gün